أحدث الأخبار
المرجو انتظار...

“تريند مايكرو” توفر حماية مجانية ضد الثغرة الأمنية “شلشوك”

0 التعليقات

اتخذت شركة “تريند مايكرو” المتخصصة في مجال الحلول والبرمجيات الأمنية، اليوم عدة خطوات استباقية للحد من الآثار السلبية للثغرة الأمنية المعروفة باسم “شلشوك” Shellshock والآخذة بالانتشار وسط مخاوف الجميع.
حيث قامت بطرح أدوات مجانية مرخصة لفحص وحماية الخوادم، ومتصفحي الإنترنت من مستخدمي أنظمة “ماك أو إس إكس” Mac OS X ومنصات “لينوكس”.
وقد أثرت هذه الثغرة الأمنية سلبا على نصف مليار خادم وغيرها من الأجهزة المتصلة بالإنترنت، بما فيها الهواتف المحمولة وأجهزة التوجيه (الراوترات) والأجهزة الطبية.
وفي هذا السياق قالت إيفا تشين، الرئيس التنفيذي لشركة “تريند مايكرو”: “بما أن هذا الوضع آخذ بالتصعيد بوتيرة متسارعة، قمنا باتخاذ خطوات استباقية عاجلة للمساعدة في الحفاظ على أمن العامة من هذه الثغرة الأمينة التي لم يسبق لها مثيل. كما أننا نعتقد بأن المسؤولية الأكبر تقع على عاتق مستخدمي التقنيات، حيث يجب عليهم الالتزام بالهدوء والاستعانة بالموارد التي توفرها شركة “تريند مايكرو”، وغيرها من الشركات، من أجل بناء جبهة دفاعية قوية ضد هذه الثغرة. ولذلك قمنا بطرح عدة أدوات مجانية على عملائنا، كما أننا نحاول معالجة هذا “الاختراق الأمني” لوقف تفشيه المحتمل قبل أن يبدأ”.
وكانت الثغرة الأمنية “شلشوك” المعروفة أيضا باسم “باش بج” Bash Bug، قد انتشرت على نطاق واسع هذا الأسبوع، وهي ثغرة أمنية بإمكانها استغلال أوامر الوصول إلى أنظمة “لينوكس”، والتأثير سلبا على غالبية خوادم الإنترنت في جميع أنحاء العالم، بالإضافة إلى الأجهزة المتصلة بالإنترنت عن طريق منصات أنظمة التشغيل “ماك أو إس إكس”.
ومن الأدوات المجانية التي طرحتها الشركة، تطبيق فحص البرمجيات الخبيثة عند الطلب “باش لايت” BashLite، الذي يقوم بفحص الجهاز لمعرفة فيما إذا كانت أنظمة “لينوكس” التي لدى المستخدم تحتوي على البرمجية الخبيئة BashLite أم لا.
بدوره قال رايموند جنز، الرئيس التنفيذي لتقنية المعلومات لدى شركة “تريند مايكرو”: “من المتوقع أن تنتشر الثغرة الأمنية شلشوك على نحو أكبر بكثير من سابقتها هارتبليد السيئة السمعة، التي ظهرت في وقت سابق من هذا العام، كما أن الثغرة الأمنية هارتبليد مختلفة كثيرة في بنيتها وسلوكها، فالتهديدات التي تقف وراءها الثغرة الأمنية شلشوك أشد وطأة وأقوى تأثيرا”.
أما إستراتيجية شركة “تريند مايكرو” الشاملة فتقوم على احتواء هذه الثغرة الأمنية وبناء الدفاعات الضرورية، وهذا يشمل توزيع الأدوات الضرورية لمساعدة مدراء تقنية المعلومات على فحص وحماية الخوادم، بما فيها تطبيقات أمن الإنترنت وأدوات مكافحة البرمجيات الخبيثة، التي من شأنها المساعدة في حماية المستخدمين النهائيين.
ولحماية الخوادم والمستخدمين في المؤسسات، قالت الشركة إنه يجب الاستعانة بتطبيق الفحص الأمني العميق كخدمة Deep Security as a Service، حيث سيعمل هذا التطبيق على تصحيح الثغرات الأمنية في الخوادم افتراضيا، وتأمين حماية من “شلشوك” قابلة للتحديث.
كما يجب الاستعانة بتطبيق الفحص الأمني العميق لتطبيقات المواقع الاإلكترونية Deep Security for Web Apps، والذي يستخدم من أجل تقييم تطبيقات المواقع الإلكترونية، وكشف فيما إذا كان الخادم يشغل تطبيقات انطلاقا من المواقع الإلكترونية، التي تكون عرضة للإصابة بالثغرة الأمنية “شلشوك”.
وتطبيق الفحص الأمني العميق لمراقبة الشبكات Deep Discovery Network Monitoring، والذي يكتشف الهجمات التي تستغل وجود الثغرة الأمنية “شلشوك” في شبكة، ويقوم بتنبيه مدراء تقنية المعلومات حول أي اختراقات محتملة للنظام في الزمن الحقيقي.
والفحص الأمني الداخلي Interscan Web Security، والذي يقوم بإعلام المستخدمين النهائيين عن المواقع التي قامت شركة “تريند مايكرو” بتشخيصها على أنها مصابة بالثغرة الأمنية “شلشوك”.
أما المستهلكين فعليهم الاستعانة بأدوات “تريند مايكرو” المجانية لفحص ومعالجة  الحواسيب، وأنظمة ماكينتوش، وأجهزة “أندرويد”، Trend Micro Free Tool for PCs, Macs and Android devices، وتقوم هذه الأدوات المجانية بإعلام المستخدم النهائي عن أي موقع إلكتروني على شبكة الانترنت تقوم شركة “تريند مايكرو” بتشخيصه أنه مصاب بالثغرة الأمنية “شلشوك”.
أما غير القادرين على تنفيذ جدران الحماية الخاصة بشركة “تريند مايكرو” للحماية ضد تهديدات الثغرة الأمنية “شلشوك”، فإن خبراء الدفاع ضد التهديدات العاملين لدى شركة “تريند مايكرو” يوصون باتخاذ خطوات محددة، وذلك لمساعدة الشركات والمستخدمين النهائيين على الحد من أثارها السلبية.
ومن هذه الخطوات، يجب على المستخدمين النهائيين متابعة تحديثات التصحيحات على الهواتف العاملة على أنظمة “ماك أو إس إكس”، وتنفيذها فورا. كما يجب على مشغلي نظام “لينوكس” الأخذ بعين الانتظار التصحيحات الافتراضية حتى يتم توفير التصحيح الحقيقية من الباعة.
ويجب على مشغلي خوادم الإنترنت من نوع “لينوكس/أباتشي” الذين يستعينون بالبرامج النصية BASH، الأخذ بعين الاعتبار إعادة تجهيز كافة البرامج النصية لاستخدام أحدها عوضا عن BASH حتى يتم تصحيحه. هذا ويجب على عملاء قسم الخدمات المستضافة الاتصال بمزودي الخدمات لمعرفة فيما إذا كانوا مصابين أم لا بالثغرة الأمنية، و وضع خطط العلاج لكل حالة يتعرضون لها.
وقالت شركة “تريند مايكرو” إن باحثيها وخبراءها يراقبون حاليا هذه الثغرة الأمنية عن بعد، للتنبؤ بحركاتها التصعيدية. كما قام خبراء الشركة بإطلاق مدونة طبيعة هذه الثغرة الأمنية، مع تقديم توصيات إضافية حول كيفية البقاء محميا.

"تريند مايكرو" توفر حماية مجانية ضد الثغرة الأمنية "شلشوك"

حركة بيانات هواتف “آيفون” على شبكة “دو” تبلغ مستويات قياسية جديدة

0 التعليقات

أعلنت شركة الاتصالات الإماراتية “دو” عن تسجيل مستويات قياسية جديدة لحركة بيانات هواتف “آيفون” التي قامت بالترقية إلى نظام التشغيل “آي أو إس 8″ على شبكتها، وذلك على نحو لا يفوقه سوى معدلات استهلاك العملاء لبيانات محتوى الفيديو.
وبالمقارنة مع الأيام العادية، قالت الشركة إن عملية الترقية إلى الإصدار 8 قادت إلى مضاعفة حركة بيانات التطبيقات 15 مرة منذ إطلاقها في تمام الساعة 9 من مساء يوم 17 أيلول/سبتمبر 2014.
وضمن إطار حرصها على الاستعداد لزيادة حركة البيانات التي ستنشأ عن عملية ترقية نظام “آي أو إس 8″، قالت “دو” إنها عملت على ترقية شبكة توصيل المحتوى الرقمي على الإنترنت بهدف  تجنب حدوث أي أعباء على الشبكة وضمان تقديم أفضل تجربة ممكنة للعملاء.
وبالنسبة للشبكة الثابتة، شهدت نقطة حضور “دو” PoP الموجودة في برج خليفة، والتي تخدم المنطقة المحيطة بالبرج، أعلى معدلات تنزيل البيانات لترقية نظام التشغيل.
لكن آثر معظم عملاء “دو” استعمال شبكة “دو” للاتصال المتحرك لاستكمال عملية ترقية أجهزتهم الشخصية، حيث استخدموا هواتفهم كنقاط “واي فاي” متحركة للربط بين مختلف الأجهزة المحمولة، وذلك نظرا لكون عملية الترقية إلى نظام التشغيل “آي أو إس 8″ تتطلب اتصالا بشبكة “واي فاي”.
وقال سليم البلوشي، النائب التنفيذي للرئيس لتطوير الشبكة والعمليات في “دو”: “يشكل مستخدمو أجهزة آي فون جزءا كبيرا من قاعدة عملائنا، لذا وفي ضوء شعبية هذه الهواتف توقعنا هذا الحجم الكبير من حركة البيانات بشكل مسبق.”

خبراء يكتشفون ثغرة في أنظمة “يونيكس” أشد خطرا من “هارتبليد”

0 التعليقات


حذر خبراء أمنيون الأربعاء من أن ثغرة أمنية مكتشفة حديثا في جزء كثير الاستخدام من نظام التشغيل “لينوكس”، يعرف باسم “باش” Bash، قد تعرض أجهزة الحاسوب لتهديد أكبر من ثغرة “هارتبليد” التي اكتشفت في شهر أبريل الماضي.
و “باش” برنامج يستخدم للتحكم بـ “سطر الأوامر” على العديد من الحواسيب العاملة بنواة “ينوكس” Unix، وقال الخبراء الأمنيون إن بإمكان المتسللين استغلال ثغرة برنامج “باش” للسيطرة على النظام المستهدف كاملا.
وأصدر “فريق الاستعداد لطوارئ الحاسب الآلي في الولايات المتحدة” US-CERT إنذارا يقول فيه إن الثغرة تضر بجميع أنظمة التشغيل القائمة على نواة “يونيكس”، بما في ذلك نظام “لينوكس” ونظام التشغيل “ماك أو إس إكس” Mac OS X التابع لشركة “آبل”.
وقال دان جويدو، الرئيس التنفيذي لشركة أمن المعلومات “تريل أوف بيتس” Trail of Bits إن ثغرة “هارتبليد” تسمح للمتسليين بالتجسس على الحواسيب ولكنها لا تسمح بالسيطرة عليها كاملا. وأضاف “طريقة استغلال هذه الثغرة بسيطة جدا أيضا. يمكنك ذلك بمجرد قص ولصق سطر أوامر وستحصل على نتائج طيبة”.
وحذر تود بيردسلي، وهو مدير الهندسة لدى شركة أمن المعلومات “رابيد7″ Rapid7 من أن الثغرة صنف ضمن الدرجة العاشرة من حيث الشدة، ما يعني أنها الأخطر تأثيرا، ولكنها صنفت أيضا “منخفض” من حيث درجة تعقيد الاختراق، ما يعني أنه من السهل نسبيا للمتسللين شن الهجمات.
وقال بيردسلي “باستخدام هذه الثغرة، يستطيع المتسللون السيطرة على نظام التشغيل، والوصول إلى معلومات حساسة، وإجراء التغييرات، وغير ذلك”. وأضاف بيردسلي “يجب على صاحب كل نظام يستخدم برنامج باش ترقيع الثغرة على الفور”.
ونصح فريق الاستعداد لطوارئ الحاسب الآلي في الولايات المتحدة مستخدمي الحواسيب الشخصية بالحصول على تحديثات نظام التشغيل من المصنعين، حيث قامت بعض شركات تطوير أنظمة “لينوكس”، مثل “ريد هات” Red Hat، بالفعل بالتحضير للتحديث.
وللمقارنة، فإن ثغرة “هارتبليد”، التي اكتشفت في شهر نيسان/أبريل الماضي، تقع في برنامج للتشفير مفتوح المصدر، يدعى “أوبن إس إس إل” OpenSSL. وعرضت هذه الثغرة بيانات الملايين من الناس للخطر مع استخدام برنامج “أوبن إس إس إل” تقريبا في ثلثي مواقع الويب.
كما أجبرت هذه الثغرة العشرات من شركات التقنية بإصدار ترقيعات أمنية للمئات من منتجاتها التي تستخدم برنامج التشفير “أوبن إس إس إل”.
أما برنامج “باش”، فهو برنامج للأوامر انتجته مؤسسة غير ربحية هي “فري سوفتوير فونديشين” Free Software Foundation.

اختراق موقع الاباحي الشهير xnxx على ايادي مجهولة

0 التعليقات

في هده التدوينة سادون عن امن موقع الاباحي عن اختراق الموقع و تغيير الاندكس مماجعل الموقع متوقف في يوم  24/09/2014
وسادع لكم الصورة الاندكس الاختراق الموقع


ولكن الشخص الدي اخترق هدا الموقع و حجبه لمدة هو مجهول الهوية و المهم انه اول شيئ
1 اخد اجر .
2 حمى صحة المشاهد لمدة يوم
اتمنى ان ينال اعجابكم بهده التدوية و شكرا

الأسرار الأربعة التي لا يريدك الهاكرز أن تعرفها عن الشبكات اللاسلكية

0 التعليقات
من المؤكد انك تستخدم نقطة وصول لاسلكية مع كلمة مرور مشفرة لتكون بأمان وانت تتصفح وتبحر في عالم الانترنت ، اليس كذلك ؟ إذا لا تعتقد انك في أمان فأنت لا تزال عرضة للهجوم.في هذه المقالة سأكلمك عن أربعة أسرار لا يريد الهاكرز ان تعرفها عن الشبكات اللاسلكية .


1. تشفير WEP لا طائل منه لحماية الشبكة اللاسلكية الخاصة بك. بل يعطي للمستخدمين شعورا زائفا بالأمن.

حتى القراصنة متوسطي الخبرة ​​يمكنهم فك تشفير والحصول على كلمة المرور في دقائق للشبكات اللاسلكية التي تستعمل (WEP) ، مما يجعلها عديمة الفائدة أساسا كآلية وقائية .هذا النوع من التشفير أصبح معروف بضعفه لذلك يلجىء العديد من الناس لتغيير التشفير اللاسلكي الخاص بهم منWEP إلى أحدث وأقوى تشفير كـ WPA2. تحديث جهاز التوجيه الخاص بك إلى WPA2 هو عملية بسيطة إلى حد ما.فكل ما عليك القيام به هو زيارة موقع الشركة المصنعة لجهاز التوجيه اللاسلكي للحصول على تعليمات. 

2. خاصية MAC address لمنع الأجهزة غير مصرح بها من الوصول إلى شبكتك ،غير فعالة ويمكن اختراقها بسهولة !

كل قطعة من الأجهزة القائمة على بروتوكول الإنترنت، كجهاز كمبيوتر، الروتر، الطابعة، الخ، لديها عنوان MAC فريد. العديد من الموجهات تسمح لك لتمكين أو الوصول إلى الشبكة استنادا إلى عنوان MAC للجهاز. جهاز التوجيه اللاسلكي يتفقد عنوان MAC  للجهاز الذي يطلب الوصول إلى الشبكة ويقارنه بالعناوين المسموح بها في قائمته  أو يتم رفض MAC . طبعا هذه الطريقة  تبدو وكأنها آلية أمان كبيرة، ولكن المشكلة هي أن المتسللين والهاكرز يمكنهم "محاكاة" أو وضع عنوان MAC  وهمي الذي يتوافق مع احد العناوين المسموح بها. كل ما عليك القيام به هو استخدام برنامج لالتقاط حزم اللاسلكية (sniffing) حول حركة المرور اللاسلكية ونرى ما هي عناوين MAC التي تعبر الشبكة. يمكنهم بعد ذلك تحديد عنوان MAC الخاص بك لمطابقته مع احد العناوين المسموح بها للانضمام إلى الشبكة. 

3. تعطيل ميزة الإدارة الموجه عن بعد، هو تدبير فعال جدا لمنع القراصنة من الاستيلاء على شبكتك اللاسلكية .

العديد من الموجهات اللاسلكية تسمح لك لإدارة جهاز التوجيه عبر اتصال لاسلكي أي عن بعد. هذا يعني أنه يمكنك الوصول إلى كافة إعدادات الأمان من أجهزة التوجيه وغيرها من الإعدادات دون أن تكون على جهاز كمبيوتر متصل إلى جهاز التوجيه باستخدام كابل إيثرنت. طبعا هذه الطريقة مريحة للمستخدم ليكون قادر على إدارة جهاز التوجيه عن بعد،  لكن في المقابل هذه الميزة توفر مدخلا آخر للقراصنة للحصول على إعدادات الأمان وتغييرها وفقا لأهوائهم.طبعا هذه الميزة خطيرة جدا لان كثير من الناس لا يغيرون كلمات مرور المسؤول الافتراضي لجهاز التوجيه اللاسلكي . أوصي بمنع هذه الميزة (إذا امكن) في جهاز التوجيه الخاص بك وجعلها فقط خاصة بالشخص الذي يكون على اتصال (سلكي) فعلي بالشبكة.

4. أهمية VPN إذا كنت تستخدم نقاط الاتصال اللاسلكي العامة والتي تشكل هدفا سهلا للهجمات !

الهاكرز يمكنهم استخدام أدوات مثلFiresheep وAirJack  لتنفيذ الهجمات عبر نقط الارسال والاستقبال اللاسلكية.ويمكنهم بذلك الحصول على كلمات سر لحسابتك، وقراءة البريد الإلكتروني الخاص بك، وعرض الرسائل الفورية .. الخ .ويمكنهم أيضا استخدام أدوات مثل SSLstrip  للحصول على كلمات المرور التي تستعملها حتى في المواقع "الآمنة" التي تقوم بزيارتها. لذلك أوصي باستخدام خدمة VPN لحماية كل حركة المرور عند استخدام شبكات واي فاي عمومية ،لان VPN  يوفر طبقة إضافية من الأمن التي من الصعب للغاية اختراقها. 

22 شيء يمكن القيام به مع لينكس وليس مع الويندوز أو الماك

0 التعليقات

لينكس  أو جنو/لينكس (على الأصح)، هو نظام تشغيل أو نواة نظام تشغيل مفتوح المصدر يتم تطويره من قبل الآلاف من المطورين والمبرمجين في جميع انحاء العالم . هذا النظام استطاع بكل جدارة ان يثبت مدى قوته اما جميع الأنظمة الأخرى والدليل على ذلك استعماله في طيف عريض من المنصات من الخوادم العملاقة إلى الحواسيب المنزلية و أجهزة الهاتف الجوال، وتطورت واجهات المستخدم العاملة عليه لتدعم كل لغات العالم تقريبا.
18 مكان حيث يتم استخدام جنو / لينكس قد لا تعرفها 
لذلك في التدوينة سنتعرف معا عن أهم الأشياء 22 التي يمكن القيام بها مع لينكس وليس ويندوز أو ماك . هذه القائمة يمكنك استدعائها كل ما تعذر عنك اقناع احد اصدقائك بمدى قوة هذا النظام أو جنو لينكس
1 . تحديث النظام قانونيا لأحدث نسخة متوفرة ومجانية.
2 . تشغيل أحدث نسخة من نظام التشغيل بشكل أسرع من الإصدار السابق على نفس الجهاز.
3 . تثبيت وتشغيل بسهولة واجهات رسومية مختلفة.
4 . تثبيت 20 برنامج بأمر واحد .
5 . تحديث كافة البرامج تلقائيا.

6 . تثبيت نفس النسخة من نظام التشغيل الخاص بك (أوبونتو) على أجهزة كمبيوتر متعددة دون القلق بشأن القيود المفروضة على الترخيص أو مفاتيح التشغيل.
7 . اعطاء نسخ من نظام التشغيل والبرامج الأخرى لإصدقائك دون الخوف من انتهاك أي قانون أو الحقوق الملكية .
8 .  السيطرة الكاملة على جهازك دون القلق من تواجد أبواب سرية وثغرات مفتوحة يمكن ان تستغل من قبل البرامج الضارة أو الشركات أو الحكومات.
9 . لست بحاجة لبرامج الحماية من الفيروسات أو إعادة تشغيل جهاز الكمبيوتر الخاص بك لعدة أشهر، حتى تحديث النظام مع أحدث التحديثات الأمنية.

10 . ليس من الضروري إلغاء تجزئة محرك القرص الثابت .
11 . يمكنك تثبيت وإلغاء تثبيت البرامج مع العلم أن ذلك لا يترك أي أثر على السجل !
12 . إجراء إعادة تثبيت كامل للنظام في أقل من ساعة.

13 . تشغيل النظام بشكل كامل على جهاز كمبيوتر بعمر 3 سنوات، مع تأثيرات سطح المكتب جيدة مثل ويندوز فيستا وفقط في 40 ثانية .
14 . تخصيص كل ما تريد في النظام ويمكنك أيضا الولوج الى موقع مطوري البرمجيات لطرح الأسئلة، والمساهمة بالأفكار والمشاركة في إنشاء البرامج.
15 . وجود العديد من البرامج المفتوحة المصدر دون خسارة في الأداء.

16 . استخدام الأمر "dpkg –get-selections > pkg.list" للحصول على قائمة كاملة ومفصلة من جميع البرامج التي قمت بتثبيتها وإنشاء نسخة احتياطية لها على قسم منفصل.
17 . تغيير حجم تقسيم القرص الصلب دون حذفه أو فقدان البيانات.
18 . استخدام جهاز بنظام لينكس لأكثر من 5 سنوات دون الحاجة إلى استبداله بأخر أكثر حداثي.
19. ميزة "linux live cd" لاختبار نظام التشغيل ومعرفة ما أنا على وشك تثبيته.

20 . الحصول على شفرة المصدر بأكملها، بما في ذلك نواة نظام التشغيل.
21 . اعداد وحث الـ "kernel" لعدم استخدام القطاعات التالفة من ذاكرة الوصول العشوائي.
22 . تصفح الانترنت أثناء تثبيت نظام التشغيل.

شركة تسليم الطرود UPS تعلن عن تعرضها لاختراق وسرقة بيانات عملائها

0 التعليقات


تعرض العملاء الذين استخدموا الفروع المحلية لشركة تسليم الطرود الأميركية “يو بي إس” UPS لسرقة البيانات الشخصية، وذلك في خرق أمني واسع النطاق.
وتمكن منفذو الاختراق، الذي طال 51 من امتيازات الشركة عبر 24 ولاية من الولايات المتحدة، من سرقة أسماء العملاء والعناوين البريدية وعناوين البريد الإلكتروني ومعلومات بطاقات الدفع الخاصة بهم.
ومن جهتها قالت شركة “يو بي إس” إنه قد تم القضاء على البرمجية الخبيثة التي تسببت بحدوث الخرق وإن خدماتها آمنة للاستخدام الآن.
وتملك شركة “يو بي إس”، التي تأسست كشركة للمراسلة في عام 1907، أكثر من 4،450 موقع امتياز في الولايات المتحدة، وكل موقع مملوك فرديًا ومسؤول عن تركيب شبكته الخاصة.
ووقعت الخروقات الأمنية، التي تم اكتشافها فقط عن طريق شركة “يو بي إس” بسبب إخطار من حكومة الولايات المتحدة، بين شهر كانون الثاني/يناير الماضي وآب/أغسطس الجاري.
وقالت الشركة إنه في حين أنها لم تتلق أي تقارير عن استخدام البيانات المسروقة لأغراض احتيالية، يجب على العملاء تعقب نشاط حساباتهم بعناية بحثًا عن علامات التسلل. وقالت شركة “يو بي إس” أيضًا إنها بدأت مراجعة داخلية لتحقيق في الخرق الأمني.
وعملية سرقة بيانات عملاء شركة تسليم الطرود هي الثانية التي يُعلن عنها في أسبوع، حيث أعلنت يوم الإثنين الماضي، مجموعة المستشفيات الأميركية “كوميونيتي هيلث سيستمز” Community Health Systems أن قراصنة صينيين تسللوا إلى أنظمتها وسرقوا بيانات حوالي 4.5 مليون مريض.
وقالت سلسلة البقالة الأميركية “سوبر فاليو” SuperValu، الأسبوع الماضي إنها عانت أيضًا من خرق أمني.

تقرير: المغرب والإمارات ضمن بلدان تتجسّس على متصفحي الأنترنت

0 التعليقات


كشف تقريرٌ حديثٌ تولَّتْ منظَّمة "سيتيزنْ لابْ" إعدادهُ، أنَّ متصفحَ الانترنت قدْ يضغطَ على روابطَ كثيرة فِي الشبكة، دونَ أنْ يدرِي باتخاذِها مدخلًا من قبل بعض الحكومات، للتجسس على كلِّ ما يقومُ به، وبالتالِي إتاحة الولوج إلى معطياته السريَّة.
الدراسةُ انكبَّتْ على دراسة برمجيَّات معينَة تعدُّ من قبل بعض الشركات ، وتسخرُ عبر روابط تبدُو مألوفة بالنسبة إلى المتصفح، بيدَ أنَّ البرمجيَّة تكُون مهيأة، في الأصل، للمراقبة الموجهة بدقَّة نحو شخصٍ من الأشخاص، تمامًا مثل برامجِ "backdoors" أوْ "implants"، التي تسهلُ عمليَّة اختراق الشبكَة.
وتزدادُ تقنيَّات المراقبة الموجهة إلى التجسس، بصورةٍ كبرى على مواقع كجوجل ويوتيُوب أوْ "جوجل لايف" حسب التقرير، حيثُ يجد المبحر على النت نفسهُ أمام دعوةٍ لفتح ملفٍّ مرفق، يكُون الهدفُ من ورائه الإحالة على مواقع غير مؤمنَة بما فيه الكفاية، ويمكنُ المرور منها إلى مراقبة المتصل والتجسس عليه.
الدراسة التي أعدهَا الباحث موركانن ماركي بوَار، توردُ أنَّ مقاولاتٍ مثل "Hacking équipe أوْ "FinFisher" تبيعُ أجهزةً تمكنُ من اختراق الشبكة، عن طريق نشر مقاطع فيديو، وروابط، ما إنْ يجرِي الضغطُ عليها حتَّى يصير من الممكن مراقبة كامل نشاط شخص من الأشخاص على الانترنت.
شركة "équipe hacking" مثلًا؛ تستفيدُ مثلًا من تدفق بعض مقاطع الفيديُو في يوتيُوب، وبفضلها، ينتظرُ القراصنة، مجردَ إقبال متصفح معين على مشاهدة فيديو مرتبط ببرنامج الاختراق، حتَّى يصير الاطلاعُ على معطياته في المتناول، دون أنْ يدري شيئًا عمَّا يتعرضُ له.
"إيكيبْ هاكينْ" تقول إنها تتعامل، حسب التقرير، مع حكومتي كلٍّ من المغرب والإمارات العربية المتحدة، على أنَّ وكالات الاستخبارات في بلدان أخرى مثل الولايات المتحدة الأمريكيَّة وروسيا والصين وحتَّى إسرائيل تشتغلُ أيضًا بالتقنيات نفسها في بسطها السيطرة على النت.
ولتفادي تعريض المعطيات لخطر التجسس أو هجمات القرصنة، اعتمدتْ شركات كثيرة، ترميزًا من نوع HTTPS؛ وهو نظامٌ يصلُ بين المتصل والخادم، عبر احتمالٍ أقل للتعرض إلى هجمات، ذات نوايا تجسسية على الشبكة.

القراصنة الصينيون استغلوا ثغرة “هارتبليد” لسرقة بيانات المرضى الأميركيين

0 التعليقات

كشف خبير أمني أن المخترقين الذين سرقوا البيانات الشخصية من حوالي 4.5 مليون مريض من مجموعة مستشفيات “كوميونيتي هيلث سيستمز” Community Health Systems تسللوا إلى أنظمة الشركة من خلال استغلال ثغرة “هارتبليد” Heartbleed، ما يجعل هذه الهجمة الإلكترونية هي أكبر هجمة معروفة حتى الآن باستخدام الثغرة.
وقال ديفيد كينيدي، الرئيس التنفيذي لشركة “ترستد سك” TrustedSec لوكالة “رويترز” اليوم الأربعاء إن المخترقين تمكنوا، مستغلين وجود الثغرة التي اكتشفت في شهر نيسان/أبريل الماضي، من الوصول إلى أنظمة الشركة باستخدام ثغرة “هارتبليد” الموجودة في معدات صنعتها شركة “جونيبر نتوركس” Juniper Networks.
وقال كينيدي إن مصادر عدة مطلعة على التحقيقات الجارية بشأن الهجوم أكدت أن ثغرة “هارتبليد”، التي وصفت بأنها الأخطر في تاريخ الويب، مهدت للمخترقين طريق الوصول إلى أنظمة شركة “كوميونيتي هيلث سيستمر”، التي قالت أول أمس الإثنين إن الهجوم مصدره الصين.
وقال كينيدي إن الشركة، التي تدير نحو 206 مستشفيات عبر 29 ولاية في الولايات المتحدة، تستخدم معدات من شركة “جونيبر نتوركس” لتتيح لموظفيها وصولًا عن بعد عن طريق شبكة افتراضية خاصة “في بي إن” VPN.
وأضاف الخبير الأمني أن المخترقين استخدموا بيانات اعتماد مسروقة لتسجيل الدخول إلى الشبكة متظاهرين بأنهم موظفين، وعند الدخول قاموا باختراق قاعدة البيانات وسرقوا الملايين من أرقام الضمان الاجتماعي وغيرها من السجلات.
وتعد “هارتبليد” إحدى أخطر الثغرات في مكتبة التشفير “أوبن إس إس إل” OpenSSL التي تستخدم على نطاق واسع لتأمين المواقع ومنتجات التقنية بما في ذلك الهواتف النقالة، وبرمجيات مراكز البيانات ومعدات الاتصالات. وتتيح هذه الثغرة للمخترقين استغلال الأنظمة التي تستخدمها لسرقة البيانات دون ترك أي أثر.
وكانت شركة “كوميونيتي هيلث سيستمز” قد قالت إن الهجوم حدث خلال شهري نيسان/أبريل وحزيران/يونيو من هذا العام، وتشتمل البيانات التي سُرقت جراء الهجوم أسماء مرضى وعناوين وتواريخ ميلاد وأرقام هاتف وأرقام الضمان الاجتماعي الخاصة بهم.

سنودن يسعى لتطوير تقنية تضمن خصوصية المستخدمين

0 التعليقات


قال المتعاقد السابق مع وكالة الأمن القومي الأمريكية، إدوارد سنودن إنه يعتزم العمل على تقنية جديدة من شأنها الحفاظ على خصوصية بيانات المستخدمين الشخصية، ودعا المبرمجين للانضمام إليه في مسعاه هذا.
وكرر سنودن السبت في رسالة وجهها لمؤيديه خلال مؤتمر أطلق عليه اسم “قراصنة على كوكب الأرض” Hackers on Planet Earth أو ما يرمز اختصارًا إلى “الأمل” HOPE، دعوته التي أطلقها سابقًا لصناع التقنية حول ضرورة تعزيز كل منتج بالتقنية التي تضمن أمان وحماية خصوصية المستخدمين.
وألمح سنودن في رسالته التي بُثَّت للمجتمعين في مدينة نيويورك الأمريكية، دون الإدلاء بأي تفاصيل، إلى أنه سيعمل على هذه التقنية بنفسه، كما عبر عن رغبته في أن يساهم القراصنة الذين يشاركونه التفكير في ذلك.
وقال سنودن “نحن الشعب – أنتم الشعب، أنتم يا من تجلسون الآن في هذه الغرفة، لدينا كلًا من القدرة والوسائل التي تساعد على بناء مستقبل أفضل عن طريق تحويل حقوقنا إلى برامج وبروتوكولات نعتمد عليها يوميًا”، وأضاف “وهذا ما سيتركز عليه معظم عملي في المستقبل، وآمل في أن تنضموا إلي لجعل ذلك واقعًا”.
وعبر خدمة الدردشة “هانج آوتس” ومن روسيا التي حصل منها على حق اللجوء السياسي العام الماضي، دافع سنودن عن نفسه بشأن التسريبات التي كشف عنها منذ ذلك الحين.
وكان سنودن قد فر من الولايات المتحدة ثم سرب لبعض الصحف العالمية وثائق تكشف عن برامج تجسس هائلة قامت بها وكالة الأمن القومي الأمريكية، وطالت الكثيرين، ومن بينهم زعماء لبعض الدول.

كيف تتخلص من روابط الفيروسات علي الفيسبوك

0 التعليقات


هناك بعض الفيروسات المنتشرة على الفيسبوك والتي توجد في شكل روابط لصفحات أخري، وبمجرد الضغط عليها تنتشر بأسمك فى جميع الجروبات والصفحات المشترك بها.


وإليك الخطوات التي تساعدك في التخلص من روابط الفيروسات التي توجد علي الفيسبوك:

1- ادخل على اعدادات الخصوصية في الفيسبوك (Privacy Settings) ثم اختر التطبيقات (apps)

2- قم بتحديد التطبيقات التي لا تستخدمها، وقم بإزالتها (Apps you use)

3- إذا وجدت أي من التطبيقات التالية قم أيضا بحذفها:

Page Tab: Static HTML + IFrame + fbx viwer+ MNS Messenger+ profile visitors


بيانات مستخدمي “جيميل” على نظام “آي أو إس” عرضة لخطر الاعتراض

0 التعليقات


قالت شركة متخصصة في مجال أمن المعلومات إن مستخدمي شركة “آبل” الذين يدخلون إلى خدمة البريد الإلكتروني التابعة لشركة “جوجل”، “جيميل” عبر الأجهزة المحمولة، قد يكونون عرضة لخطر سرقة البيانات الخاصة بهم.

وأوضح آفي باشان، كبير مسؤولي أمن المعلومات لدى شركة “لاكون” Lacoon لأمن الأجهزة المحمولة، أن السبب يعود إلى عدم تطبيق “جوجل” التقنية الأمنية التي من شأنها منع المخترقين من عرض وتعديل الاتصالات المشفرة التي يجري تبادلها مع الشركة.

ويشير الخبراء إلى أن مواقع الويب تستخدم شهادات رقمية لتشفير حركة مرور البيانات باستخدام بروتوكولي “إس إس إل” SSL و “تي إل إس” TLS، ولكن في بعض الحالات، يمكن للمخترقين تزييف هذه الشهادات، مما يتيح لهم مراقبة وفك تشفير حركة المرور.

ويمكن التخلص من هذا التهديد من خلال تطبيق التقنية الأمنية التي تطبقها “جوجل” لنظام التشغيل التابع لها “أندرويد”، والتي تعمل على تثبت الشهادة الرقمية منعًا لتزييفها، وهو الأمر الذي يتطلب صعوبة في ترميز التفاصيل للحصول على شهادة رقمية مشروعة ضمن التطبيق.

وقال باشان إن “جوجل” لا تقوم بتطبيق هذه التقنية لنظام “آي أو إس” المشغل لأجهزة شركة “آبل” المحمولة، ما يعني أن مخترقًا قد ينفذ هجومًا إلكترونيًا من نوع “رجل في الوسط” وقراءة الاتصالات المشفرة.

وكانت “جوجل” قد اعترفت بالمشكلة بعد إخطارها من قبل شركة “لاكون” في 24 فبراير الماضي، وإلى الآن لم تقم الشركة بإصلاح هذه المشكلة، وفقًا لباشان.

“كاسبرسكي لاب” تحذر من استغلال المجرمين الإلكترونيين للخدمات السحابية

0 التعليقات


أشارت شركة “كاسبرسكي لاب” إلى أنه وعلى الرغم من أن خدمات تخزين الملفات المعتمدة على الحوسبة السحابية أصبحت رائجة بين مستخدمي الانترنت، إلا أن الراحة التي لا تضاهى والتي توفرها هذه الخدمات تشوبها تهديدات ومخاطر عديدة.
وأشارت الشركة أيضًا إلى أن العديد من المستخدمين يتبعون نصائح “الجورو” ويحتفظون بنسخ مصورة من جوازات السفر الخاصة بهم وغيرها المستندات بواسطة السحابة الإلكترونية – إلا أنه في بعض الأحيان تُعرِّض الثغرات في الخدمة السحابية أمن بيانات المستخدمين الشخصية للخطر.
وفي الوقت نفسه،  قد يؤدي استخدام التقنيات السحابية لأغراض أخرى غير تلك التي صممت لأجلها إلى وقوع أضرار كبيرة.  إذ يسهل إيجاد تعليمات وإرشادات مخصصة لأصحاب الحاسبات الراغبين في استغلال مثل هذه الخدمات بفعالية ليقوموا بإدارة آلاتهم ومراقبة عمليات التنزيل من مواقع تحميل الملفات (torrent)وغيرها.
ولفتت “كاسبرسكي لاب” إلى أنه في حال اتبع المستخدمون هذه التعليمات، قد يقومون بإنشاء مختلف الأنواع من الثغرات الأمنية دون قصد. عندها سيستغل المجرمون الإلكترونيون هذا الوضع – وبخاصة لدى شن هجمات مستهدفة.
ويحذر خبراء “كاسبرسكي لاب” من خطر تعرض الشبكة المؤسساتية للهجمات عبر الخدمات السحابية، فمن بين السيناريوهات المحتملة أن يحصل المجرمون الإلكترونيون على إمكانية مراقبة الحاسب المحمول الخاص بالموظف عبر وكيل “دروب بوكس” المثبت عليه. وقد يحدث ذلك أثناء غياب الموظف عن عمله.
وفي حال تم نشر المستندات في الحافظات السحابية، سيقوم “دروب بوكس” تلقائيًا بنسخها إلى جميع الأجهزة المتصلة بالشبكة المؤسساتية التي يتم تشغيل “دروب بوكس” عليها.
وأشارت الشركة إلى أن “دروب بوكس” ليس البرنامج الوحيد الذي يتمتع بهذه الميزة، فهناك تطبيقات تخزين عبر السحابة الإلكترونية منها “ون درايف” من “مايكروسوفت”، و “جوجل ديسك” Google Disk، و “يانديكس ديسك” Yandex Disk وغيرها ممن الخدمات التي تتمتع بخصائص المزامنة التلقائية.
وبعد تحليل البيانات التي تم الحصول عليها من مستخدمي منتجات “كاسبرسكي لاب” المشاركين في الاستطلاع، توصل خبراء “كاسبرسكي لاب” إلى أن قرابة 30 بالمئة من البرمجيات الخبيثة المكتشفة في الحافظات السحابية على الحاسبات المنزلية قد نشرت عبر آليات المزامنة. وشكل هذا المؤشر نسبة 50 بالمئة لمستخدمي الحاسب في المؤسسات.
والجدير بالذكر أن ملفات “مايكروسوفت أوفيس” المصابة عادة ما تكون في الحافظات السحابية للمؤسسات، في  حين أن الحاسبات المنزلية تحتوي مثل هذه الملفات إلى جانب تطبيقات Android الخبيثة.
وقال كيريل كروجلوف، كبير المطورين البحثيين بـ “كاسبرسكي لاب” في هذا الصدد: “إن التحليل المتأني للإحصائيات أظهر أن خطر إصابة الشبكة المؤسسية من خلال الحاويات السحابية متدنٍ نسبيًا حاليًا – إذ يتعرض مستخدم مؤسساتي واحد  لخطر إصابة حاسبه خلال فترة عام واحد بنسبة 1000:1. إلا أنه من الضروري الأخذ بعين الاعتبار أنه في بعض الأحيان قد تؤدي إصابة حاسب واحد إلى وقوع وباء ينتشر على كامل الشبكة المؤسسية ويحدث أضرار كبيرة. إن ضبط إعدادات الجدار الناري لمنع إمكانية الوصول إلى هذه الخدمات عملية دقيقة تتطلب تحديثًا متواصلًا لإعدادات الجدار الناري”.
وينصح خبراء “كاسبرسكي لاب” مسؤولي الأنظمة بتثبيت مجموعة أمنية كاملة الوظائف توفر خصائص مثل حماية مكافحة للفيروسات عبر التحليل التجريبي والسلوكي، ومراقبة الوصول HIPS، ومراقب نظام التشغيل System Watcher أو Hypervisor، والحماية من استغلال الثغرات الأمنية وغيرها على كل محطة عمل ضمن الشبكة.

“كاسبرسكي لاب” تعلن عن ارتفاع عدد البرمجيات الخبيثة القادرة على سرقة المال

0 التعليقات


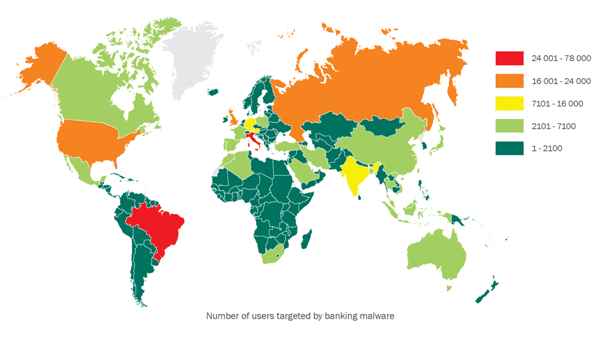
أعلنت شركة “كاسبرسكي لاب”، في تقريرها حول التهديدات الإلكترونية في القطاع المصرفي، عن نمو عدد البرمجيات الخبيثة القادرة على سرقة المال من أصحاب الحسابات المصرفية الإلكترونية.
ففي الفترة من 19 نيسان/أبريل ولغاية 19 أيار/مايو 2014 تمكنت حلول “كاسبرسكي لاب” من إحباط 341 ألفًا و 216 محاولة إصابة الحواسيب الشخصية.
وبحسب الشركة، يشكل هذا المؤشر نموًا بنحو 36.6 بالمئة مقارنة بالفترة نفسها من العام الماضي. كما أن أكثر من ثلث العدد الإجمالي للمستخدمين الذين هوجموا بالبرمجيات الخبيثة سُجل في البرازيل وروسيا وإيطاليا.
كما أن الزيادة في نشاط البرمجيات الخبيثة المستهدفة للقطاع المصرفي بدت أكثر ارتباطًا ببدء فترة الإجازات، أي عندما يستخدم المشترون حساباتهم المصرفية بنشاط للقيام بالتسوق عبر الإنترنت.
وأشارت الشركة إلى أنه من عادة المجرمين الإلكترونيين محاولة سرقة بيانات البطاقة المصرفية للمستخدم بمساعدة برامج حصان طروادة. فابتداءً من منتصف نيسان/أبريل ولغاية منتصف أيار/مايو، كان برنامج Zeus (Trojan-Spy.Win32.Zbot) أكثر برنامج حصان طروادة انتشارًا مرة أخرى.
فبحسب بحث “كاسبرسكي لاب”، شارك البرنامج في 198 ألفًا و 200 هجمة خبيثة على مستخدمي الصيرفة الإلكترونية. كما أن قرابة 82 ألفًا و 300 شخص هوجموا من قبل Trojan-Banker.Win32.ChePro و Trojan-Banker.Win32.Lohmys– البرنامجان الخبيثان اللذان ينتشران عبر رسائل البريد الإلكتروني تحت عنوان “رسوم الصيرفة الإلكترونية”.
عدد المستخدمين المستهدفين بالبرمجيات الخبيثة المصرفية.
كما أن هناك أسلوبًا آخر لسرقة البيانات المصرفية في الهجمات التصيدية. فخلال الفترة المذكورة، أحبطت حلول “كاسبرسكي لاب” 21 مليونًا و 500 ألف من هذه الهجمات، حيث استهدفت 10 بالمئة منها (حوالي المليونين) بيانات البطاقات المصرفية للمستخدمين.
يُشار إلى أن الفترة التي أجري خلالها البحث قد تأثرت بتبعات حدث عرّض أمن أنظمة الدفع الإلكتروني لخطر كبير، وتحديدًا ثغرة أمنية وجدت من قبل في مكتبة التشفير “أوبن إس إس إل” OpenSSL.
وقد مكنت هذه الثغرة المهاجمين من الحصول على الذاكرة المرحلية للجهاز المحتوي على الثغرة سواءً كان هذا الجهاز هاتفًا ذكيًا، ام حاسوبًا شخصيًا أو خادمًا.
كما ان ثغرة “هارتبليد” Heartbleed لا تترك أثرًا ولا يعرف ماهية البيانات المسروقة وحجمها. إلا أن غالبية الشركات التي تجري معاملاتها الإلكترونية عبر الإصدار غير الحصين من OpenSSL قد نصحت عملاءها بتغيير كلمات المرور الخاصة بحساباتها وتراقب عن كثب أي نشاط مريب.
وقال سيرجي جولوفانوف، المحلل الامني المبدئي لدى ”كاسبرسكي لاب” في تعليق على ذلك إن ظهور ثغرة “هارتبليد” أثار سلسلة من التسريبات لجميع انواع البيانات في مختلف مجالات الأعمال. وذلك لأن هذه الثغرة احتوت على مكتبة التشفير OpenSSLالتي تُستخدم في مختلف البرامج بما فيها البرامج المصرفية.
وأضاف جولوفانوف أن غياب التحديث الرسمي للمكتبة لعدة ساعات بعد اكتشاف الثغرة والاستجابة البطيئة لخدمات أمن تقنية المعلومات في المنظمات المالية بتثبيت التحديثات أدى في بعض الحالات إلى تسريب البيانات حول المعاملات المالية. “لهذا السبب نتوقع ان نشهد تفاقما في عدد المعاملات الاحتيالية خلال الاشهر القادمة”.

300 ألف خادم ويب ما يزال عرضة للخطر بسبب ثغرة هارتبليد

0 التعليقات


وجد باحث أمني يُدعى روبرت ديفيد جراهام أن هناك نحو 309,197 على الأقل من خوادم الويب ما تزال عرضة للاختراق بسبب ثغرة “هارتبليد” Heartbleed التي ذاع صيتها قبل حوالي الشهرين ودبت الرعب في أوساط الخبراء الأمنيين ومستخدمي الإنترنت.
وكان مهندس أمني لدى شركة “جوجل” قد اكتشف الثغرة التي وصفت بأنها الأخطر في تاريخ الويب، في مكتبة التشفير مفتوحة المصدر “أوبن إس إس إل” OpenSSL التي تُستخدم من قبل ثلثي خوادم الويب في العالم، في شهر نيسان/أبريل الماضي.
وفور الكشف عن ثغرة “هارتبليد”، كان جراهام قد وجد أن عدد خوادم الويب المعرضة للاختراق بسببها يبلغ نحو 600,000، وبعد شهر من الكشف عن الثغرة، انخفض هذا العدد إلى 318,239 خادم، وفي الشهر الماضي، لم يتم إصلاح إلا 9,042 خادم، ما يعني أن هناك أكثر من 300 ألف خادم ما تزال عرضة للاختراق باستغلال “هارتبليد”.
وبالنظر لهذا العدد الكبير، يرى الخبراء أن الخطر المحدق بالإنترنت سيظل قائمًا لسنوات قادمة، وذلك مع استمرار أصحاب خوادم الويب تعريض خوادمهم ومستخدميها للخطر، خاصة بعد أن انتشرت أنباء الثغرة على نحو واسع.
وتتيح ثغرة “هارتبليد” للمخترقين الوصول إلى مفاتيح التشفير، وكلمات المرور، وغير ذلك من المعلومات الحساسة.

الجيش السوري الإلكتروني يخترق وكالة رويترز للأنباء مجدداً

0 التعليقات


أعلن الجيش السوري الإلكتروني أمس عن تمكنه من اختراق حساب وكالة رويترز للأنباء مجدداً بسبب اعتراضه على قيام رويترز بما وصفه بـ “نشر أخبار كاذبة عن سوريا” على حد تعبيره.
وتناقل المغرودن على تويتر شكاوى حول مخاوفهم من وجود مواضيع منشورة على موقع وكالة الأنباء تقوم بتحويلهم إلى رسالة مكتوبة من قبل الجيش السوري الإلكتروني، وهو مجموعة من الهاكرز يدعمون نظام بشار الأسد في سوريا.
وجاء في الرسالة: “توقفوا عن نشر تقارير مفبركة وأخبار كاذبة حول سوريا! الحكومة البريطانية تدعم الإرهابيين في سوريا لتدميرها. توقفوا عن نشر دعايتها الإعلامية الكاذبة”.
وفي التفاصيل، تبين أن الجيش السوري الإلكتروني لم يخترق موقع وكالة رويترز للأنباء، وإنما تمكن من اختراق شبكة لإعلانات المحتوى تدعى Taboola التي تعتمدها الوكالة في موقعها، حالها حال العديد من وسائل الإعلام العالمية الأخرى.
ويرى متخصصون أن الثغرة الأمنية التي استغلها الجيش السوري الإلكتروني في خدمة Taboola تضع العديد من المواقع الإعلامية العالمية تحت التهديد والخطر المباشر، بما فيها ياهو وبي بي سي وفوكس نيوز.
يذكر أن آخر مرة تعرضت فيها وكالة رويترز للأنباء للاختراق من قبل الجيش السوري الإلكتروني كان عام 2012، عندما نشرت المجموعة خبراً كاذباً عن وفاة وزير الخارجية السعودي سعودي الفيصل. وقام أيضاً باختراق الحاسب الرسمي الخاص بأخبار المال والإعلام ThomsonReuters@ لوكالة الأنباء رويترز على موقع “تويتر” في العام الماضي.
                   
جميع الحقوق محفوظة مدون العربي 2013/2014